Utilizaron IA para construir misiles y volvieron para depurar después del lanzamiento de prueba
Rebeldes hutíes utilizaron chatbot de IA para construir sistemas de misiles avanzados.

Cuando la IA se encuentra con el desarrollo de armas
Hay noticias que perduran. Esta es una de ellas.
Anthropic —una de las empresas de seguridad de IA más respetadas del mundo— reporta que un grupo de usuarios en el norte de Yemen, un área bajo control de rebeldes hutíes, intentó sistemáticamente explotar el chatbot Claude para construir sistemas de armas avanzados. No como experimento teórico. No como ejercicio académico. Como un proyecto de armas activo.
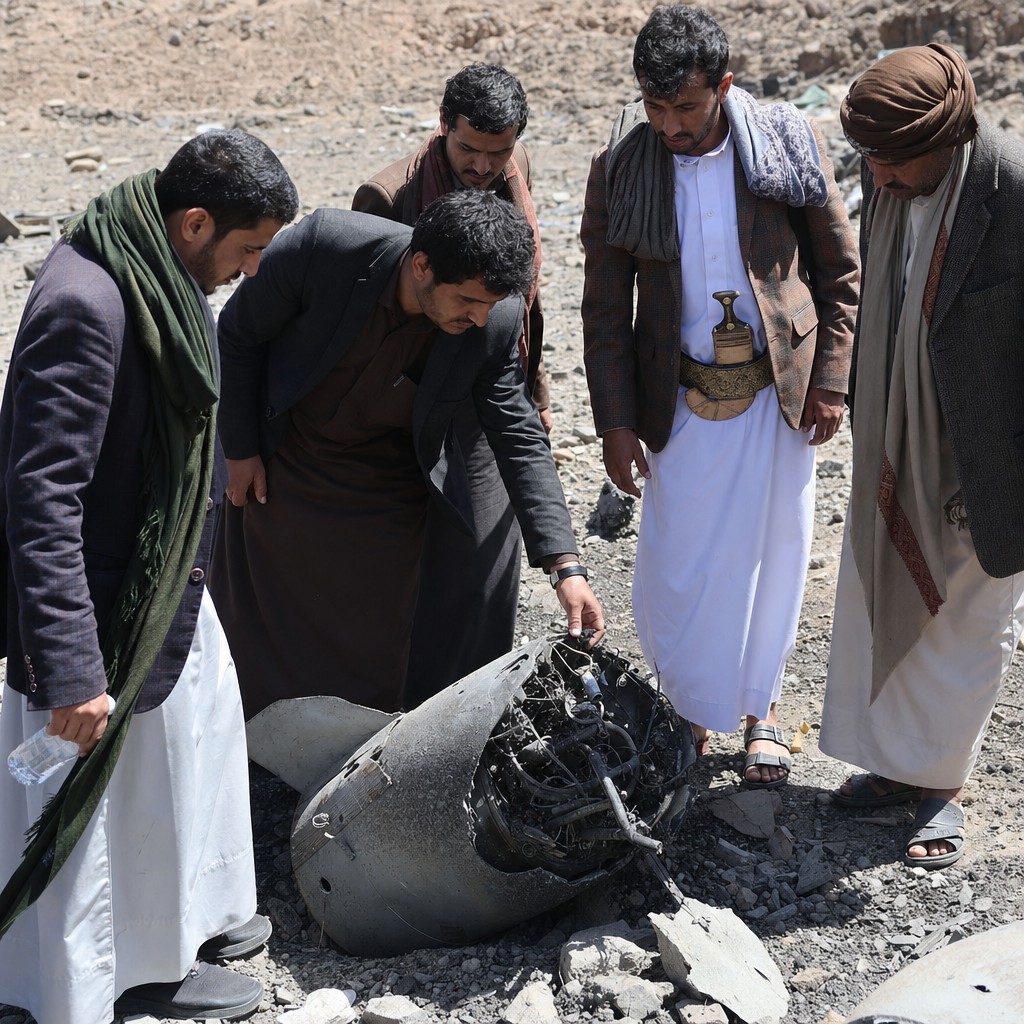
Según SecurityWeek, Anthropic identificó al grupo trabajando en paralelo en tres proyectos de armas separados: un misil diseñado para navegar a velocidad hipersónica, un sistema de ojiva que utiliza componentes de teléfonos móviles para reorientar la trayectoria durante el vuelo —y además el grupo utilizó la herramienta de programación Claude Code de Anthropic para reemplazar programadores humanos en el desarrollo de software de orientación y navegación.
¿Los detalles más sorprendentes? El grupo realizó un lanzamiento de prueba real de un cohete guiado —y falló. ¿Cómo lo sabe Anthropic? Porque los usuarios regresaron a Claude para depurar. Utilizaron la herramienta de IA como su soporte técnico, su consultor de ingeniería y su depurador en uno solo.
Lo que dice sobre los servicios de IA abiertos
Hazam al-Assad, portavoz político de los hutíes, rechaza las acusaciones llamándolo "irrazonable e ilógico". El analista de armamento Trevor Ball de Armament Research Services es igualmente escéptico sobre cuán lejos llegó realmente el grupo —señala que los cohetes hipersónicos son técnicamente extremadamente complejos, y que incluso Estados Unidos aún prueba sus propios sistemas en esa categoría.
Esas objeciones son razonables. Pero pierden el punto.
La pregunta no es si los rebeldes hutíes lograron construir un misil avanzado funcional con ayuda de Claude. La pregunta es que lo intentaron, que tenían acceso a la herramienta, y que llegaron lo suficientemente lejos como para realizar un lanzamiento de prueba. Es un panorama mundial completamente diferente del que teníamos hace tres años, cuando los sistemas de IA más avanzados aún estaban bloqueados detrás de instituciones académicas y contratos de defensa.
Hoy en día, poderosos modelos de lenguaje están disponibles para cualquiera con una tarjeta de crédito y una dirección de correo electrónico. Es una de las grandes fortalezas de la democratización de la tecnología que hemos elogiado durante mucho tiempo en AI Nyheterna —pero también es una vulnerabilidad que no podemos ignorar.
Las salvaguardas de seguridad no son suficientes por sí solas
Anthropic es conocida por tomarse en serio las cuestiones de seguridad. La empresa fue fundada en parte como respuesta a la preocupación de que el desarrollo de IA se movía demasiado rápido sin mecanismos de seguridad adecuados. Aun así, los usuarios en Yemen lograron llegar lo suficientemente lejos como para que cuente como una violación de seguridad grave —no técnicamente, sino en principio.
Esto plantea preguntas inquietantes: ¿Cuántos intentos similares ocurren en este momento que no son detectados? ¿Qué tan efectivos son los filtros de seguridad automatizados que protegen contra el abuso de servicios de IA abiertos? Y lo más importante —¿es suficiente que una sola empresa gestione su propia supervisión, o requieren este tipo de amenazas una respuesta coordinada más amplia de estados, organismos intergubernamentales e industria tecnológica conjuntamente?
No son preguntas con respuestas fáciles. Pero son preguntas que la industria debe plantearse —alto y públicamente— ahora.
Una oportunidad para construir correctamente
Quiero ser claro: esta revelación no fortalece el argumento para frenar el desarrollo de IA. Fortalece el argumento para construirla correctamente. Anthropic encontró a ese grupo. El sistema funcionó, al menos parcialmente. Es una señal de que la transparencia y la supervisión activa de seguridad realmente dan resultados.
Pero no es suficiente que empresas individuales actúen por su cuenta. Se necesitan normas comunes, intercambio internacional de inteligencia sobre patrones de abuso, y —a largo plazo— un marco regulatorio que se mantenga al ritmo de la velocidad de la tecnología.
Este es un precedente. Cómo responda la industria a esto moldeará cómo se gestiona la seguridad de la IA en las décadas venideras.