Siete años desde el delito hasta la sentencia – pero la justicia logra alcanzar a los ciberdelincuentes
Siete años después de los delitos, la justicia alcanza a un ciberdelincuente con extorsión por millones.

La justicia alcanza – pero tarde
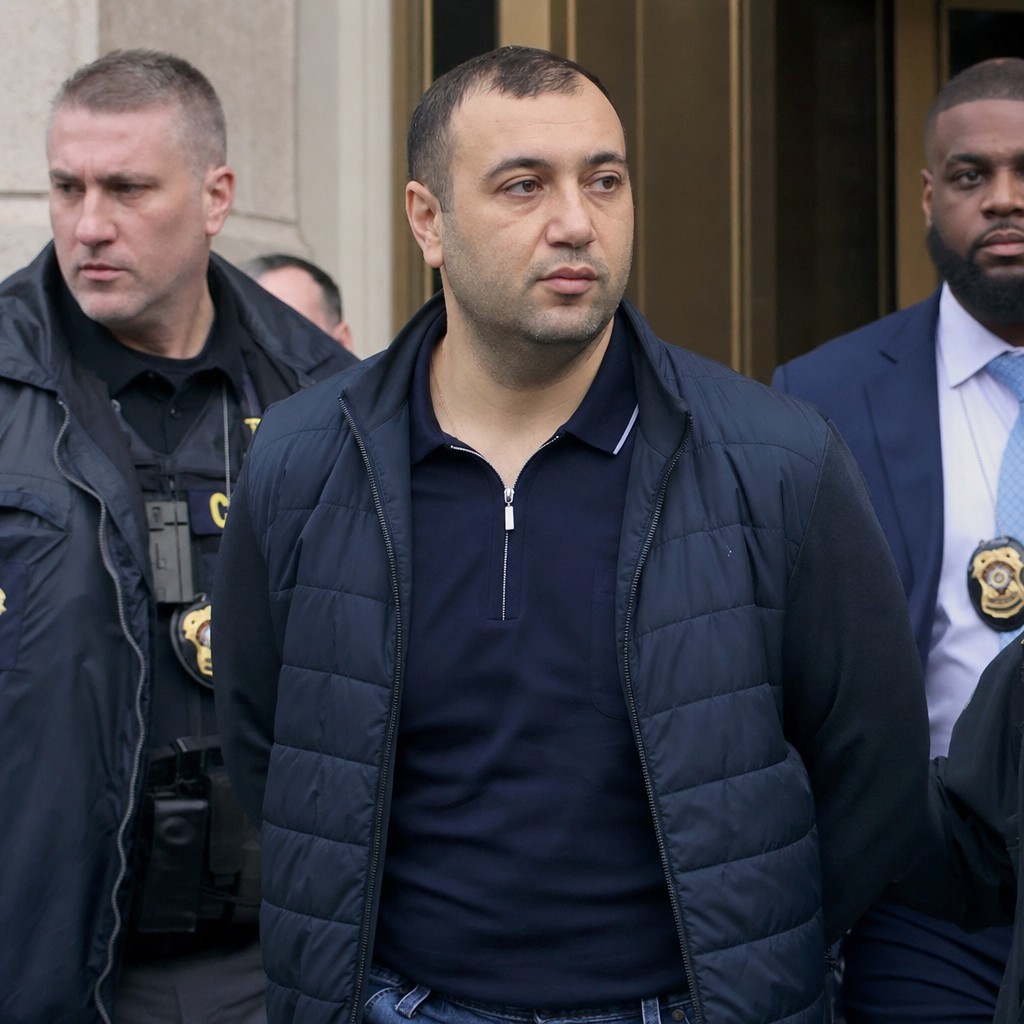
Tardó años. Pero ahora Karen Vardanyan ha sido condenado.
El ciudadano armenio de 35 años ha sido sentenciado por un tribunal federal en Estados Unidos a dos años de prisión por su participación en ataques de extorsión con el infame programa malicioso Ryuk – una de las herramientas de extorsión más destructivas de principios de la década de 2020. Según reportes de SecurityWeek, Vardanyan fue capturado en Ucrania en abril de 2025, extraditado a Estados Unidos en junio del mismo año y se declaró culpable en julio de 2026. Los ataques en los que participó ocurrieron entre marzo de 2019 y junio de 2020.
Es una cronología que dice algo importante: la persecución penal internacional contra ciberdelincuentes es posible, pero es lenta. Siete años desde el delito hasta la sentencia no es una victoria de la que jactarse – pero aun así es una victoria.
Vardanyan se considera que actuó como un operador afiliado, es decir, alguien que explota un programa malicioso ya desarrollado en lugar de construir la infraestructura por sí mismo. Es una distinción que refleja cómo se ha vuelto la ciberdelincuencia organizada: dividida en roles, especializada, escalable. Extorsionó a víctimas por un total de más de un millón de dólares y ahora se le ordena pagar poco más de 1,2 millones de dólares en compensación a los afectados.
El caso no es único. SecurityWeek señala que un desarrollador ucraniano detrás del programa de extorsión Conti fue recientemente condenado a cuatro años de prisión – otro signo más de que los mecanismos de cooperación internacional están comenzando a dar resultados.
La sanidad en la línea de fuego – nuevamente
Mientras los procesos judicales contra delincuentes de ayer avanzan, los atacantes de hoy continúan encontrando nuevas formas de entrar.
La empresa sanitaria estadounidense Astrana Health confirma, según SecurityWeek, que información privada y confidencial fue robada de los servidores de la empresa. La intrusión no fue a través de vulnerabilidades técnicas en el código – sino a través del ser humano. Los atacantes se hicieron pasar por personal de Astrana Health y falsificaron el número de teléfono principal de la empresa para manipular a los empleados para que les dieran acceso al sistema.
Esto se llama ingeniería social, y es tan antiguo como el fraude mismo. Lo que es nuevo es el contexto: una empresa sanitaria que gestiona servicios administrativos médicos – facturación, procesamiento de reembolsos, datos confidenciales de pacientes – es un objetivo de alto valor con baja tolerancia a las interrupciones de servicio y alta tolerancia para pagar para que los problemas desaparezcan.
Astrana Health respondió de manera metódica: contrató a una empresa de ciberseguridad externa, notificó a las autoridades, reinició credenciales de acceso, restringió herramientas de acceso remoto y reconstruyó ciertos sistemas a partir de copias de seguridad seguras. La empresa también reportó el incidente a la Comisión de Bolsa y Valores (SEC) estadounidense. La investigación continúa, y aún no está claro exactamente qué tipo de datos – información de pacientes, secretos comerciales, datos financieros o propiedad intelectual – fueron expuestos.
El mismo patrón, diferentes apariencias
Estos dos casos son superficialmente diferentes: uno se trata de extorsión técnica con malware, el otro de manipulación humana. Pero bajo la superficie comparten un mismo fundamento.
La ciberdelincuencia es hoy un modelo de negocio. Tiene cadenas de suministro, operadores afiliados, funciones de apoyo y roles especializados. Se dirige a organizaciones con capacidad de defensa limitada y máxima disposición a pagar – y la sanidad es, trágicamente, un objetivo perfecto.
La sentencia contra Vardanyan es un precedente bienvenido. Muestra que la delincuencia sin límites no es delincuencia sin castigo – solo justicia retrasada. Pero por cada Vardanyan que es condenado, hay actores que continúan operando, se adaptan y construyen la próxima generación de herramientas.
Para empresas y organizaciones que desean tomarse en serio su resiliencia digital, la lección es clara: el eslabón más débil rara vez es la tecnología. Es el ser humano. Y eso requiere inversiones en capacitación, planes de preparación y una cultura de seguridad que no trate las amenazas cibernéticas como responsabilidad exclusiva del departamento de TI.