Hackers afirman haber penetrado en los sistemas del FBI – pero las pruebas suscitan más preguntas que respuestas
Hackers afirman haber penetrado en los sistemas del FBI – pero las pruebas generan más preguntas que respuestas.

ShinyHunters apunta hacia el FBI
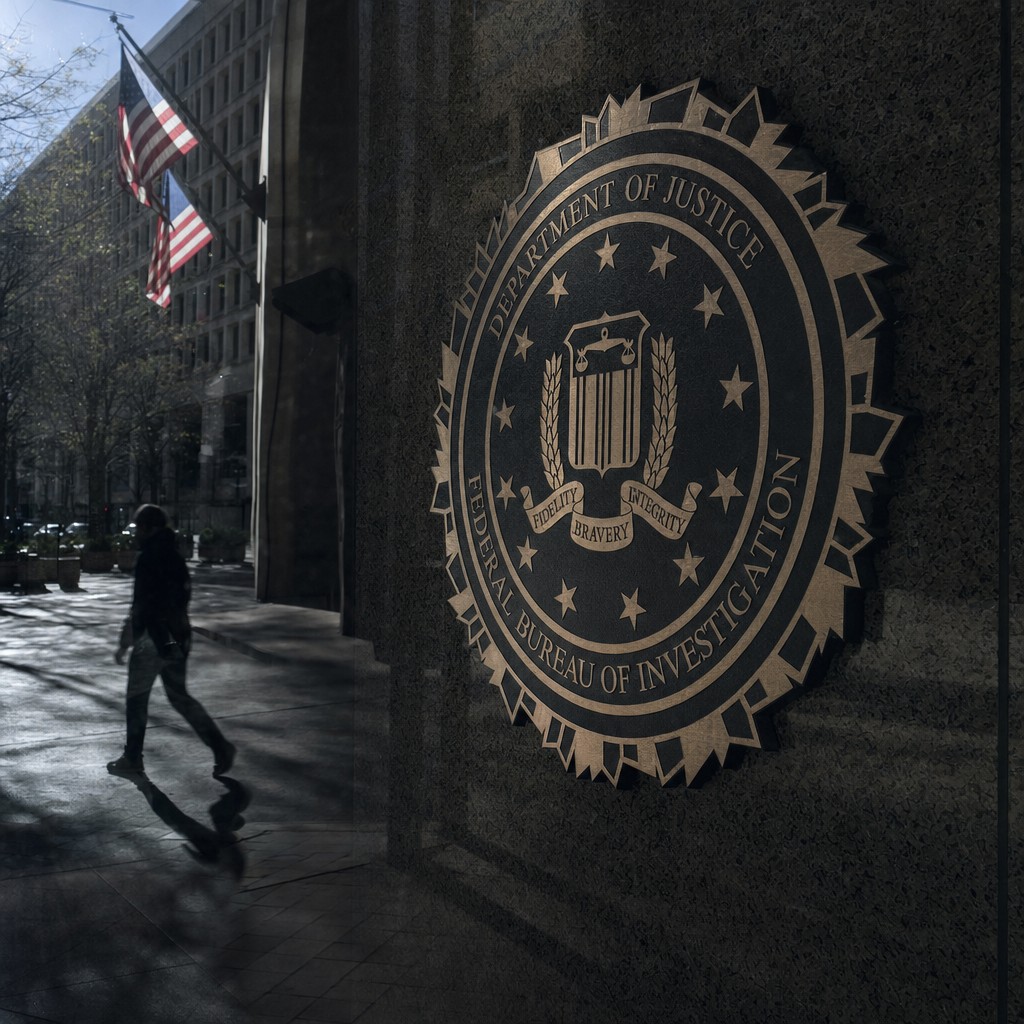
El conocido grupo de ciberdelincuencia ShinyHunters no es un recién llegado a la escena del delito digital. El grupo ha estado vinculado anteriormente a diversos robos de datos de alto perfil contra grandes empresas y tiene fama de buscar la máxima atención mediática para sus acciones. Ahora han dado un paso notable: afirman haber logrado penetrar en los propios sistemas del FBI.
Según reportes de SecurityWeek, el grupo habría obtenido acceso a datos personales sensibles de prácticamente todos los agentes y solicitantes de empleo de la agencia. Se trata de nombres, números de teléfono y direcciones domiciliarias de hasta 5 000 empleados – información que luego fue entregada al medio digital 404 Media como forma de verificación.
Como prueba concreta de su afirmación, ShinyHunters tomó control de un subdominio del sitio web de reclutamiento del FBI fbijobs.gov y publicó el mensaje: "This site has been seized by ShinyHunters". El subdominio se encuentra actualmente fuera de servicio para mantenimiento.
El trasfondo: una acción de represalia contra un informe del FBI
Lo que desencadenó todo esto es, según el grupo, un informe del FBI de mayo de este año. En el informe, la agencia habría hecho lo que ShinyHunters califica como "afirmaciones falsas" sobre los métodos del grupo – entre otras cosas, que exageraban su acceso a los sistemas para extorsionar a las víctimas, utilizaban tácticas de acoso como el llamado "swatting", e inventaban posesión de material de imágenes y videos comprometedores.
El grupo niega categóricamente todas estas acusaciones e insiste en que sus amenazas siempre son genuinas. Ahora dan al FBI una semana para que corrija o retire el informe – de lo contrario, habrá más revelaciones, se entiende.
Es un movimiento inusual: un colectivo de hackers que no solo roba datos sino que además exige activamente un desmentido público de una de las agencias de aplicación de la ley más poderosas del mundo. Dice algo sobre cuán sofisticada se ha vuelto la dimensión mediática de la ciberdelincuencia moderna.
¿Qué sabemos realmente?
Aquí es importante ser analíticamente riguroso. El FBI confirmó en un comunicado de prensa que la agencia está consciente de las afirmaciones y las está investigando – pero no proporcionó información adicional. Es una formulación clásica que ni confirma ni descarta el intruso.
Tomar control de un subdominio no es necesariamente lo mismo que penetrar en un sistema central. Los subdominios de sitios web de reclutamiento a menudo son operados por proveedores terceros o en infraestructura separada, con un perfil de seguridad completamente diferente al de, por ejemplo, las bases de datos operativas del FBI. Que fbijobs.gov fuera vandalizado es notable, pero no prueba que el grupo tenga acceso a la red interna del FBI.
El análisis de 404 Media de la información filtrada sugiere que al menos parte de los datos parecen ser auténticos – pero no excluye que la información provenga de una fuga anterior, de un sistema de terceros o de una combinación de fuentes públicas y robadas. Es una técnica común: combinar datos antiguos con una afirmación nueva y dramática para maximizar el impacto mediático.
La ciberdelincuencia como espectáculo mediático
Este caso ilustra una tendencia que se ha hecho cada vez más evidente en los últimos años: los grupos de hackers avanzados ya no operan únicamente en la clandestinidad. Construyen marcas, publican comunicados y elaboran narrativas con el mismo cuidado que una agencia de relaciones públicas. ShinyHunters ha entendido durante mucho tiempo que no basta con robar datos – también hay que controlar cómo se cuenta la historia.
Para organizaciones como el FBI, esto crea un problema doble. Por un lado, el riesgo de seguridad real si realmente ha ocurrido un intruso. Por otro lado, el desafío comunicativo: ni sobreenfatizar la credibilidad de la amenaza, lo que daría legitimidad al grupo de hackers, ni descartarla demasiado fácilmente, lo que podría socavar la confianza pública si posteriormente resulta ser verdadera.
En los próximos días y semanas, la investigación del FBI será decisiva. Sea cual sea el resultado, el incidente es un recordatorio de que el trabajo de seguridad hoy en día se trata tanto de preparación comunicativa como de cortafuegos técnicos.