Crearon falsas asistentes de IA — e indujeron a usuarios a instalar código malicioso
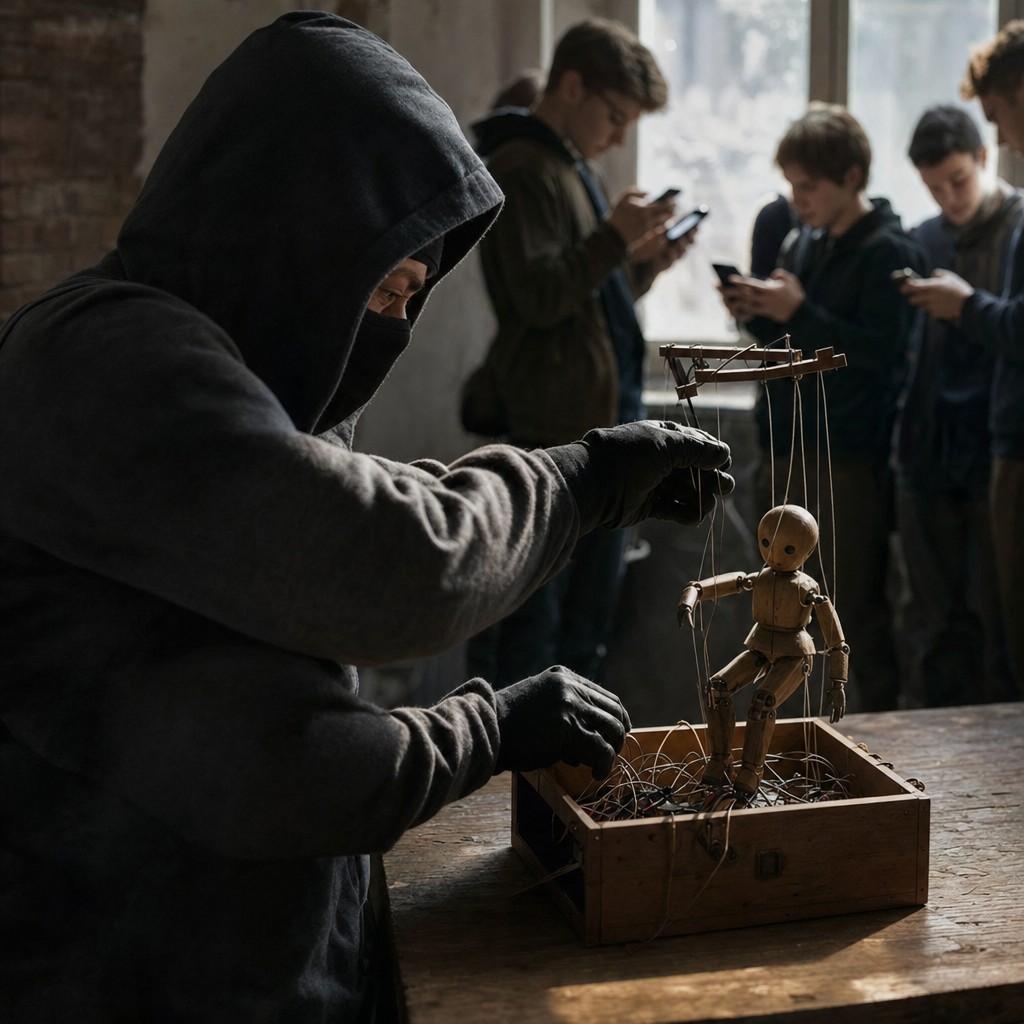
La empresa de seguridad Huntress ha revelado cómo atacantes crearon versiones falsas de agentes personalizados de ChatGPT, las disfrazaron como actualizaciones oficiales y las posicionaron en los primeros lugares de los resultados de búsqueda. Los usuarios que hicieron clic se encontraron con una interfaz de verificación fraudulenta — y se les instó a ejecutar comandos maliciosos en sus propias computadoras. El ataque es una prueba concreta de que actores criminales ahora explotan sistemáticamente la apertura de las herramientas de IA contra los usuarios a los que estas herramientas fueron construidas para ayudar.
Cuando las herramientas de IA se vuelven contra los usuarios
La revolución de la IA nos ha dado herramientas fantásticas — pero también ha dado a los criminales un arma nueva. Según un informe reciente de la empresa de seguridad Huntress, atacantes han logrado explotar la función de agentes personalizados de ChatGPT, denominados Custom GPTs, en una campaña de ataque personalizada que es tan sofisticada como preocupante.
La forma en que procedieron es casi admirable en su cinismo inteligente — si no fuera porque se trataba de dañar a personas reales. Los atacantes crearon dos agentes de ChatGPT personalizados y los llamaron "Plus 5.6", diseñados para parecer una actualización oficial de ChatGPT. Estos agentes falsos luego aparecieron como resultados de búsqueda patrocinados en los primeros lugares de Google — es decir, visibles, creíbles, y fácilmente accesibles para usuarios comunes que simplemente buscaban la popular herramienta de IA.
Una trampa en múltiples capas
Lo que sucedió después fue una trampa clásica pero bien ejecutada. Cuando un usuario interactuaba con el agente falso, recibía un mensaje sobre disponibilidad limitada e instrucciones de visitar un dominio alternativo. Ese dominio — alojado en Google Sites, lo que en sí mismo crea una apariencia de legitimidad — mostraba un falso control de seguridad diseñado para asemejarse al sistema de verificación de Cloudflare.
Esto es lo que los expertos en seguridad llaman un ataque ClickFix: una interfaz fraudulenta que instruye a la víctima a ejecutar manualmente un comando malicioso, en este caso a través de PowerShell. La víctima cree estar haciendo algo necesario e inofensivo. En realidad, el comando descarga e instala malware en la computadora.
Y la cadena de infección no termina ahí. Según Huntress, el ataque fue notablemente bien construido: el código malicioso se ocultó detrás de un programa digitalmente firmado legítimo de Canon para evitar ser detectado por protecciones de seguridad. Luego estableció una posición en el sistema a través de tareas programadas disfrazadas de algo tan inocuo como "Canon Configuration Reader". Además, código malicioso adicional se ocultó en lo que a primera vista parecían ser archivos de audio ordinarios.
No un error aislado — sino un defecto sistémico a abordar
Es fácil culpar a los usuarios afectados. Pero sería incorrecto. Lo que hace este ataque tan notable es precisamente cómo los atacantes explotaron sistemáticamente la confianza — la confianza en los resultados de búsqueda de Google, la confianza en ChatGPT como marca, la confianza en interfaces de seguridad de actores establecidos como Cloudflare. Cada paso en la cadena fue diseñado para parecer normal y seguro.
Este no es un problema aislado. Es una consecuencia natural de que herramientas de IA poderosas hayan sido puestas a disposición en ecosistemas abiertos sin mecanismos de control suficientes. La plataforma de agentes personalizados de ChatGPT es una innovación brillante — permite que empresas y desarrolladores construyan herramientas especializadas sobre un modelo de IA líder en el mundo. Pero la misma apertura que hace valiosa la plataforma también la hace vulnerable.
OpenAI y plataformas similares se enfrentan ahora a un equilibrio clásico que la industria tecnológica conoce bien: ¿cuán abierta debe ser una plataforma, y quién es responsable cuando se explota esa apertura? La respuesta no puede ser cerrar los ecosistemas — sería tirar al bebé junto con el agua del baño. Pero requiere procesos de evaluación más rigurosos, mejores mecanismos de control sobre lo que los agentes personalizados pueden hacer y comunicar, y una colaboración más fuerte con motores de búsqueda para evitar que herramientas falsas de IA compren visibilidad.
¿Qué puedes hacer ahora?
Para ti como persona particular o tomador de decisiones en una empresa, hay lecciones concretas que extraer directamente:
- Verifica siempre la fuente antes de interactuar con una herramienta de IA — ve directamente a sitios web oficiales en lugar de hacer clic en resultados de búsqueda, sin importar cuán arriba estén clasificados.
- Nunca ejecutes comandos que una herramienta o página web te pida que pegues en la terminal, a menos que sepas con seguridad qué hacen.
- Invierte en capacitación de seguridad — el factor humano sigue siendo el punto de entrada más común para los ataques.
La buena noticia es que empresas de seguridad como Huntress están atentas y son rápidas para revelar nuevos patrones de ataque. Es exactamente la colaboración entre la innovación en IA y la industria de la seguridad la que necesitamos más.