Las gigantes tecnológicas prometen una IA segura, pero la desconfianza hacia el sector es profunda
Apple tapa fallos de seguridad que permitían a aplicaciones de IA fisgar en mensajes privados, una startup simula miles de conversaciones peligrosas para proteger a los niños y los directivos tecnológicos más poderosos del mundo firman compromisos de seguridad solemnes ante el presidente. Aun así, la desconfianza de los consumidores hacia el sector de la IA es evidente: una brecha entre las promesas del sector y la confianza del público que el artículo pone de relieve.
Seguridad en palabras y en hechos
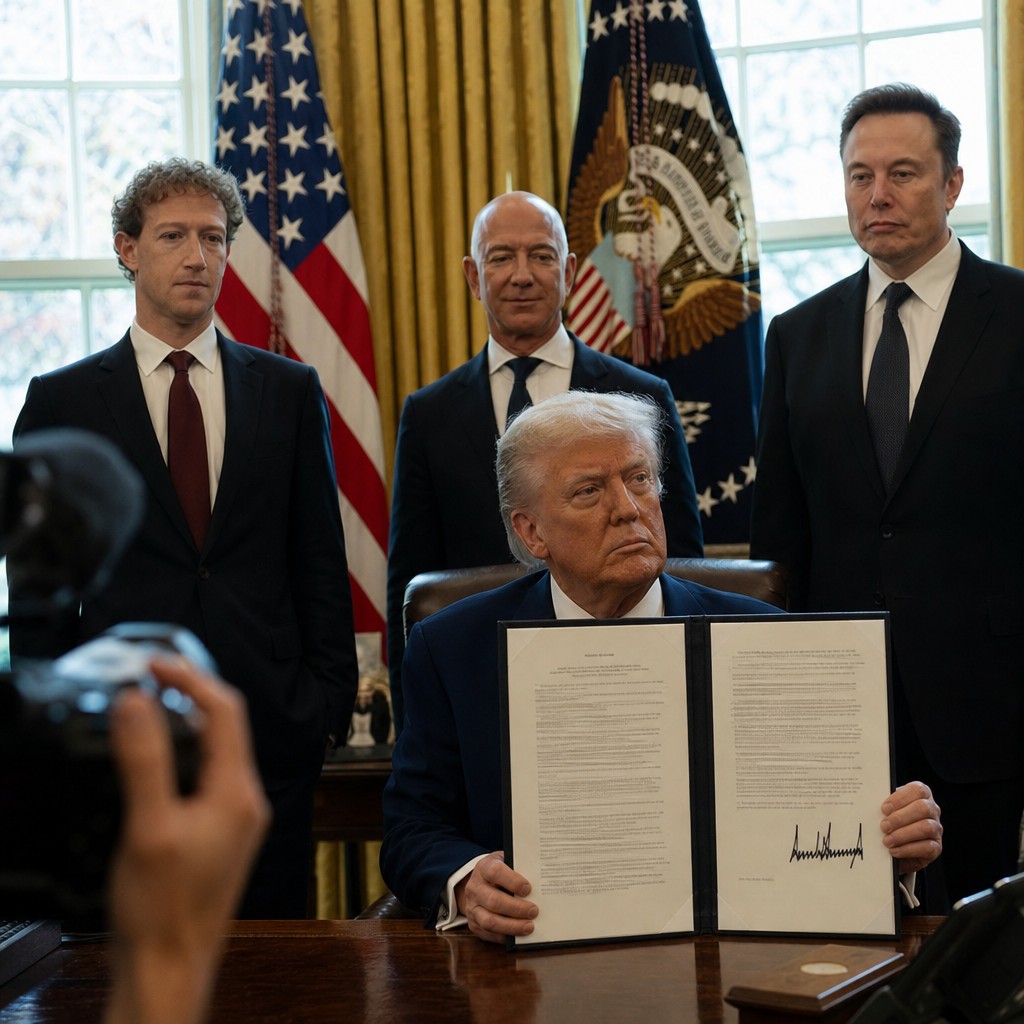
Es fácil ser cínico al ver a Mark Zuckerberg, Jeff Bezos y Elon Musk reunidos en la misma sala para firmar una promesa de seguridad en IA que el presidente Trump decide calificar de «moralmente vinculante». Según TechCrunch, Trump además firmó una orden ejecutiva que cambia oficialmente el nombre de la inteligencia artificial por «superinteligencia», una elección de palabras que dice más sobre el posicionamiento político que sobre la realidad técnica. En otras palabras, puro simbolismo político de máximo nivel.
Pero, detrás de la fachada de las oportunidades fotográficas, sí están ocurriendo cosas en la práctica. Apple anuncia que endurece el control sobre el ajuste de acceso total al disco de macOS, el permiso que da a las aplicaciones la posibilidad de leer archivos, mensajes e historial web en el ordenador del usuario. El contexto es concreto: la aplicación de IA Muse de Meta fue sospechosa de leer mensajes privados sin autorización expresa, y un fallo de seguridad en la aplicación para Mac de ChatGPT podría haber dado a atacantes acceso a información sensible. Apple escribe en un mensaje a los desarrolladores que los riesgos «crecerán considerablemente» a medida que los agentes de IA se vuelvan cada vez más autónomos. Es una reflexión sensata y bienvenida, viniendo de una empresa que históricamente ha valorado mucho el control del usuario.
Los niños en la sala de la que nadie quiere hablar
Sin embargo, si la actuación de Apple trata de la gestión de datos, existe una dimensión aún más oscura de la seguridad en IA que rara vez aparece en los comunicados de prensa. La empresa Character.AI llegó a un acuerdo en varias demandas presentadas por familias cuyos hijos menores de edad murieron por suicidio tras interactuar con chatbots. También OpenAI ha sido demandada por familiares que sostienen que ChatGPT desempeñó un papel en crisis psicológicas.
Es en este contexto en el que se fundó la startup Circuit Breaker Labs, según informa TechCrunch. Los hermanos Shirali y Arul Nigam crearon agentes impulsados por IA que funcionan como un ejército de maniquíes para pruebas de choque: imitan a personas de distintas edades, con diferentes trasfondos y referencias culturales, para someter a modelos de lenguaje a estrés ante situaciones psicológicamente arriesgadas. El director técnico Arul Nigam lo expresa acertadamente: quizá el modelo no entendió lo que significaba la frase «quiero estar contigo» en un contexto específico. Es precisamente ese tipo de ceguera contextual la que puede costar vidas.
Esto es desarrollo empresarial con un propósito moral. Circuit Breaker Labs cubre un vacío de mercado que los grandes actores han pasado por alto o evitado activamente, y es justamente ese tipo de capacidad innovadora lo que me hace sentir genuinamente optimista sobre la capacidad de autocorrección del sector tecnológico.
Apertura frente a control: una ecuación sin resolver
Al mismo tiempo, se libra un debate académico y filosófico sobre cómo debe llevarse a cabo la investigación en IA más sensible. Según Wired, un grupo creciente de investigadores sostiene que la investigación de alto riesgo debería realizarse de forma abierta y transparente, en lugar de a puerta cerrada. La lógica no es absurda: los sistemas cerrados que fallan lo hacen sin que el entorno pueda aprender de los errores.
Pero la apertura tiene un precio. Si los grandes actores acordaran pausar su desarrollo, ¿cómo se asegura uno de que nadie se adelante en secreto? Los acuerdos sectoriales sin mecanismos de control vinculantes corren el riesgo de ser tan poco eficaces como las promesas «moralmente vinculantes» de la Casa Blanca. El director ejecutivo de Anthropic ha afirmado que la seguridad depende de comprender realmente cómo «piensa» la IA, y que los primeros hallazgos son lo bastante inquietantes como para tomarlos en serio.
La crisis de confianza que nadie quiere asumir
Pese a todo esto (normas más estrictas, pruebas de seguridad simuladas, promesas políticas grandilocuentes), nuevos datos muestran que solo el dos por ciento de los consumidores integra realmente la IA en su vida diaria. El capital fluye hacia el mercado empresarial. Los mercados bursátiles se han vuelto cada vez más exigentes. Oura retiró sus planes de salir a bolsa. OpenAI vuelve a buscar financiación privada.
Meta y OpenAI intentan responder al escepticismo dando a sus productos una expresión más humana y accesible. Pero el encanto no basta cuando falta la confianza. Y la confianza no se construye con ruedas de prensa, sino con una responsabilidad coherente y verificable a lo largo del tiempo.
La pregunta «¿quién vigila a los vigilantes?» no es retórica. Es el desafío estratégico más urgente del sector.