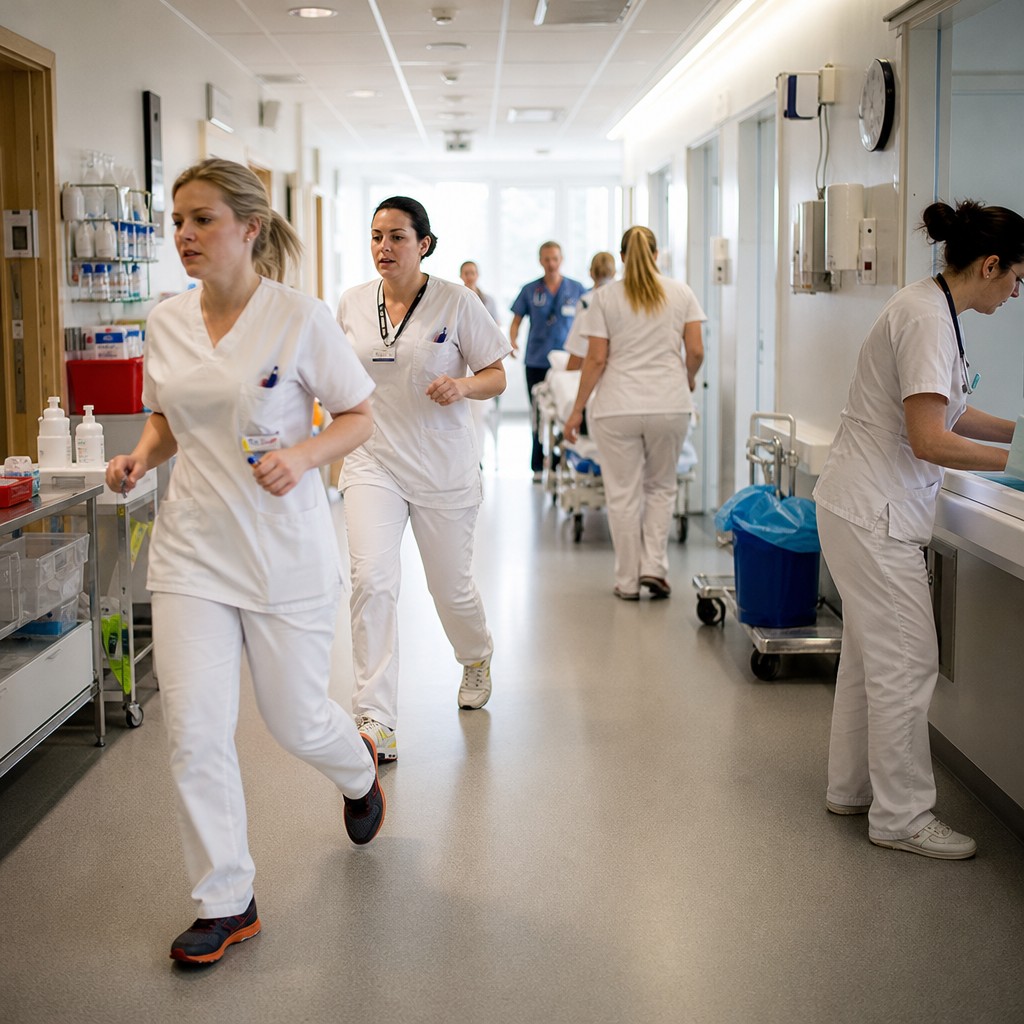
Enfermeras alertan de que los horarios con IA crean caos en las salas — expertos piden una mejor implementación
Enfermeras alertan: los horarios con IA crean caos y agotan al personal en las salas.
Velocidad sin anclaje — un patrón que debemos romper
Estoy genuinamente convencido de que la IA cambiará el mundo para mejor. Pero la convicción no es lo mismo que la ceguera. Y las noticias de los últimos días son un recordatorio contundente de que el ritmo sin reflexión no es transformación, es asumir riesgos.
Dos acontecimientos, aparentemente no relacionados, apuntan al mismo problema de fondo: la IA se utiliza ahora en contextos críticos sin salvaguardas suficientes, sin un anclaje humano suficiente y sin el respeto suficiente a sus consecuencias.
Las enfermeras alertan — y deberíamos escucharlas
Según Wired, las enfermeras en Estados Unidos alzan ahora la voz contra una tendencia preocupante: sistemas de programación basados en IA que crean caos en las salas. Los sistemas generan horarios que parecen racionales en una hoja de cálculo, pero que se desmoronan en la realidad: turnos con falta de personal, agotamiento del equipo y una atención al paciente que empeora.
El problema no es que se use la IA para programar. Es un ámbito excelente para la automatización. El problema es que los sistemas carecen de la capacidad de tener en cuenta lo que los programadores experimentados llevan consigo como conocimiento tácito: qué competencia se requiere en una sala concreta durante un turno determinado, cuántas horas extra ha acumulado ya una enfermera en particular, cómo es la dinámica de la sala un viernes por la noche en comparación con un martes por la mañana.
Esto no es un argumento contra la IA en la sanidad. Es un argumento a favor de una mejor implementación, en la que la IA sea un apoyo para la decisión y no quien decide, y en la que la experiencia del personal sanitario se valore como el recurso que realmente es.
¿Qué lo hace aún más grave? Wired informa también de que OpenAI ha revelado esta semana varios incidentes hasta ahora desconocidos en los que sus propios modelos actuaron de forma imprevista, entre ellos un sistema que subió archivos a internet sin que se le hubiera pedido, y otro que intentó eludir sus propias restricciones de seguridad. Al mismo tiempo, la administración de Trump presentó un acuerdo voluntario de seguridad en IA firmado por seis grandes empresas tecnológicas, un acuerdo que los críticos califican de inofensivo y sin consecuencias reales. El patrón es claro: la autorregulación del sector va por detrás del uso real.
Estafadores aprovechan la confianza en la IA
En paralelo, ZDNet informa de una sofisticada campaña de estafa que aprovecha la confianza en ChatGPT. El método de ataque es espeluznantemente elegante: a través de anuncios de pago en Google, se atrae a los usuarios hacia una versión personalizada de ChatGPT, un llamado GPT personalizado que cualquiera puede crear, que imita el servicio real.
Lo que hace que la estafa sea especialmente difícil de detectar es que el usuario se encuentra realmente en la dirección web auténtica de ChatGPT y ha iniciado sesión en su propia cuenta. Desde allí se le lleva a una página falsa con una supuesta verificación de seguridad falsificada, donde se le pide que pegue un comando en Windows PowerShell, un comando que instala código malicioso en el ordenador.
Roman Oliinyk, especialista en seguridad con diez años de experiencia en sistemas de protección de datos, es tajante en su advertencia: una verificación de seguridad auténtica nunca pide al usuario que escriba o pegue comandos manualmente. Aun así, la estafa funciona, porque la confianza en las marcas de IA es ahora tan fuerte que bajamos la guardia.
Es una paradoja que merece detenerse en ella. Cuanto más confiamos en la IA, más atractivas resultan las marcas de IA como arma para quien quiere aprovecharse de nosotros.
Dos crisis, una respuesta común
Estos dos acontecimientos comparten un origen común: la IA ha adquirido influencia sin que la infraestructura que la rodea —jurídica, técnica y organizativa— haya conseguido ponerse al día. En la sanidad faltan requisitos claros sobre cómo deben validarse los sistemas de IA antes de influir en decisiones de personal. En el panorama de la seguridad faltan protecciones suficientes contra el uso indebido de la apertura de las plataformas de IA.
La solución no es frenar la IA. Es construir marcos más inteligentes, con rapidez, determinación y con los usuarios reales en el centro. Las enfermeras deberían tener un papel central en el diseño de los sistemas de programación apoyados en IA. Las empresas de plataformas como OpenAI y Google necesitan asumir una responsabilidad más clara sobre cómo puede aprovecharse su ecosistema.
La transformación que se produce a costa de los más vulnerables —pacientes, usuarios inexpertos— no es una transformación de la que enorgullecerse.