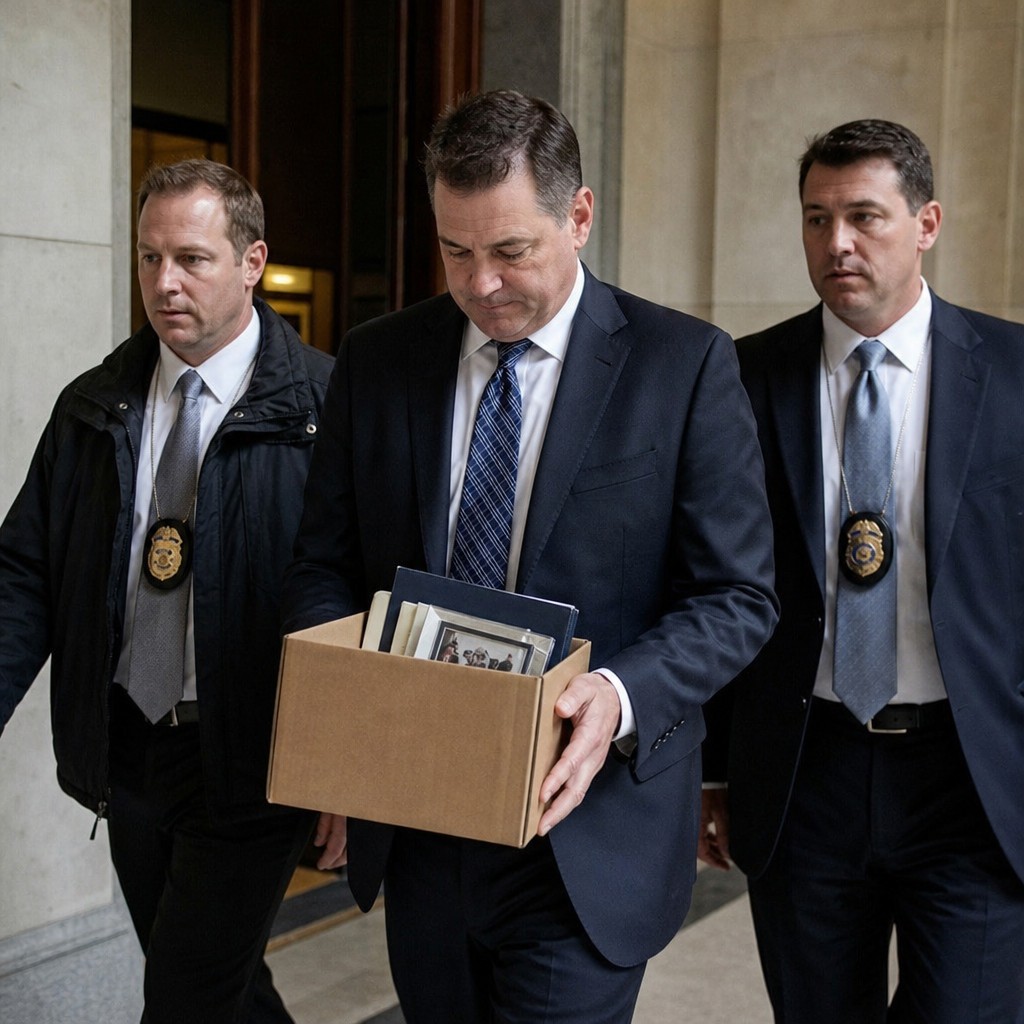
Una actualización de seguridad no instalada le costó a Accenture el contrato con el FBI: ShinyHunters entró a través del portal de empleo
Una sola actualización de seguridad no instalada. Eso fue todo lo que necesitó el grupo de hackers ShinyHunters para entrar en el portal de empleo del FBI y filtrar datos de miles de empleados. Ahora el FBI ha puesto fin a la colaboración con el gigante de consultoría Accenture, y el recordatorio es tan sencillo como inquietante: incluso las organizaciones más conscientes de la seguridad del mundo son vulnerables cuando fallan las rutinas.
Un parche que nunca se instaló y un contrato que ya es historia
Pocas veces las grandes catástrofes comienzan con maniobras de hackers dramáticas y ataques avanzados de día cero. Con más frecuencia se trata de algo bastante más prosaico: una actualización que se pospone, se olvida o, sencillamente, nunca se instala.
Así fue esta vez.
Según SecurityWeek, que ha tenido acceso a datos que la agencia de noticias Reuters obtuvo de fuentes con conocimiento de la investigación, la intrusión en el FBI se produjo a través de una plataforma gestionada por un tercero. Un subcontratista no había instalado una actualización de seguridad emitida expresamente para proteger el sistema. El resultado: el grupo criminal ShinyHunters logró entrar el 22 de septiembre, afirmó que había accedido a datos de todos los empleados del FBI a través del portal de empleo de la agencia, y parte de la información llegó a los medios.
El jefe de ciberseguridad del FBI, Brett Leatherman, confirmó la secuencia de los hechos y anunció que la agencia había puesto fin a la colaboración con la parte implicada. La consultora Accenture y el sistema de gestión de personal PeopleSoft de Oracle son señalados como las partes involucradas, algo que Accenture ha optado por no confirmar ni rebatir en cuanto al fondo. La empresa se limitó a afirmar que se siente «orgullosa de apoyar la misión del FBI». Una declaración que, a la luz de las circunstancias, apenas resiste el escrutinio.
ShinyHunters jugó una partida cínica
En esta historia hay una capa adicional de ironía que no debe pasarse por alto. ShinyHunters declaró que el ataque pretendía presionar al FBI para que corrigiera o eliminara un informe de mayo de este año, un informe en el que el FBI advertía específicamente de las actividades de ShinyHunters. Se trata de una especie de juego de chantaje digital en el que el grupo de hackers utilizó, en la práctica, el propio fallo de seguridad del FBI como arma contra la credibilidad de la agencia.
Es provocador. También es un recordatorio de que hoy los ciberdelitos están mucho más cargados de estrategia y de política de lo que muchas organizaciones quieren reconocer.
No se trata de tecnología, sino de responsabilidad
Quiero ser claro en un punto: esta no es la historia de un fallo técnico imposible de prever. Es la historia de una responsabilidad que no se asumió.
Las actualizaciones de seguridad existen por una razón. No son recomendaciones opcionales: son respuestas a vulnerabilidades conocidas. Cuando un subcontratista que gestiona una plataforma sensible para el FBI decide no instalar una actualización de este tipo, se rompe la confianza fundamental en la que descansa un contrato de esa envergadura.
Que Accenture, una de las principales consultoras del mundo, con una facturación de cientos de miles de millones de coronas suecas y competencia especializada precisamente en seguridad, se encuentre en esta situación es llamativo. No es una acusación de mala fe, pero sí una señal clara de que el tamaño y la reputación no garantizan automáticamente rigor en el trabajo diario de seguridad.
Una lección para el sector que cuesta más que un contrato
Para las organizaciones que contratan consultores externos y subcontratistas para gestionar sistemas críticos, la lección es nítida: la responsabilidad del proveedor debe ser concreta, medible y estar supervisada de forma continua. Los acuerdos que dejan los requisitos de seguridad abiertos a interpretación o que carecen de mecanismos de seguimiento claros son, en la práctica, grietas en la armadura.
En una época en la que los ataques impulsados por IA facilitan más que nunca automatizar y escalar los ciberataques, resulta paradójico que las intrusiones más devastadoras sigan dependiendo de errores humanos de la clase más sencilla. Una actualización. Una rutina. Un control que nunca se realizó.
El FBI ha actuado correctamente al poner fin a la colaboración. Pero el daño ya está hecho, y la pregunta que toda organización debería hacerse no es «¿podría esto pasarnos a nosotros?», sino «¿sabemos realmente que no está ocurriendo ya?»