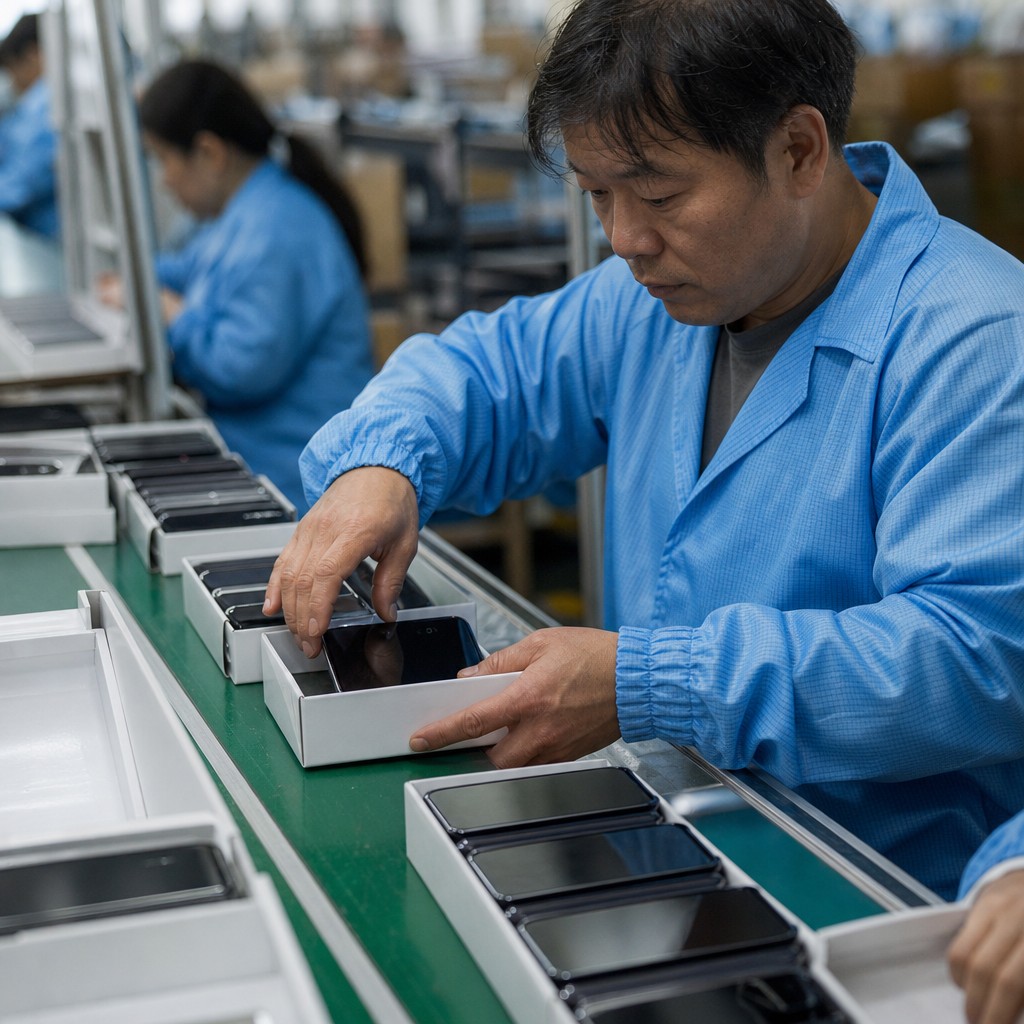
El teléfono ya venía hackeado de fábrica: miles de móviles baratos llegan con código malicioso integrado
Miles de móviles de bajo precio se venden con código malicioso ya incrustado en el software del sistema: imposible de desinstalar y activo desde el primer arranque. La campaña, que la empresa de seguridad Bitdefender denomina Midnight Mimosa, ha sido detectada en más de 150 países y otorga a los atacantes control remoto total de los dispositivos afectados. Es un ejemplo de manual de ataque a la cadena de suministro: la amenaza no la crea el usuario, sino alguien mucho antes en la cadena de fabricación.
Cuando la amenaza ya está ahí antes de que hayas podido iniciar sesión
Hay algo inquietante en un teléfono móvil que ya viene comprometido en la caja. Sin embargo, eso es precisamente lo que describe la empresa de seguridad Bitdefender en su informe sobre la campaña Midnight Mimosa: un ataque en el que código malicioso está incrustado directamente en el software del sistema de teléfonos de gama baja basados en plataformas MediaTek. Los dispositivos se venden en más de 150 países y, durante los últimos dos años, se han detectado en miles de dispositivos únicos en todo el mundo. México y Francia encabezan la lista de países afectados, seguidos de cerca por Italia, Estados Unidos y Alemania.
Lo que hace que Midnight Mimosa sea técnicamente tan grave no es solo que el código esté ahí, sino dónde está. Se instala como una aplicación del sistema con permisos completos, lo que significa que es imposible desinstalarla de la forma habitual. Mediante un servidor de control central, los atacantes pueden instalar aplicaciones en silencio, conceder permisos y ejecutar código arbitrario. En la práctica, tienen control total desde el momento en que el usuario pulsa el botón de encendido por primera vez. El objetivo es el fraude publicitario, el fraude de clics y integrar los dispositivos en una botnet que después puede alquilarse, un modelo de negocio lucrativo en la zona gris de la economía criminal.
Este es un ejemplo clásico de ataque a la cadena de suministro, en el que la vulnerabilidad no se crea en el usuario final, sino mucho antes, en la fase de fabricación o distribución. Es difícil protegerse contra algo de lo que no se sabe que existe.
DNS como arma: cuando la infraestructura se vuelve contra ti
Mientras Midnight Mimosa ataca el nivel del hardware, otro incidente de esta semana muestra lo vulnerable que es la infraestructura digital básica. Google confirma que los atacantes lograron secuestrar los dominios de nivel superior nacionales de Ghana (.gh), Sierra Leona (.sl) y Samoa Americana (.as). Mediante la manipulación de los registros DNS autoritativos, los atacantes pudieron emitir certificados HTTPS no autorizados, no solo para los dominios de Google, sino también para los de otras organizaciones.
El incidente de seguridad es notable por varias razones. DNS, el sistema de nombres de dominio, es el fundamento sobre el que descansa toda la red abierta. Poder manipularlo a este nivel significa que alguien puede hacerse pasar por cualquiera, con certificados técnicamente válidos en los que el navegador normalmente confía. Google bloqueó rápidamente los certificados no autorizados en Chrome y los revocó en colaboración con las autoridades certificadoras afectadas. No obstante, la compañía señala que algunos dominios podrían seguir siendo vulnerables.
Como recomendación concreta, Google insta a los propietarios de dominios con estos dominios de nivel superior a vigilar los registros de transparencia de certificados y publicar registros CAA restrictivos en DNS, una forma de limitar qué autoridades certificadoras pueden emitir certificados para un dominio.
La IA como herramienta delictiva y el código que se esconde en poemas
Entre las señales más preocupantes están los datos de Corea del Sur, donde el presidente Lee Jae Myung afirma que hay indicios de que se usó IA en los recientes ataques contra los bancos del país, en los que se filtraron datos de clientes. La policía ha abierto una investigación a gran escala. Aún faltan detalles, pero el hecho de que un jefe de Estado mencione explícitamente la IA en este contexto marca un cambio: ya no estamos en una situación en la que la IA como herramienta delictiva sea una posibilidad teórica.
En las noticias de la misma semana, SecurityWeek informa de otro ataque creativo: un software malicioso llamado PoeLLM, catalogado por los investigadores de seguridad de Black Lotus Labs. El código apunta a servicios de IA expuestos y se utiliza para la minería de criptomonedas y la creación de botnets, pero lo interesante es cómo se comunica con su servidor de control. Extrae cuatro palabras clave de un poema publicado en GitHub y las convierte en una dirección IP. Si el operador quiere cambiar de servidor, solo tiene que cambiar algunas palabras del poema. El poema se ha actualizado once veces. Es casi elegante en su absurdo, y una señal clara de cómo los atacantes aprenden a aprovechar las plataformas abiertas como canales de comunicación ocultos.
Al mismo tiempo, la empresa de seguridad GitGuardian informa de que la campaña GhostAction difundió durante septiembre una rutina de flujo de trabajo maliciosa a 772 repositorios públicos de GitHub, con el objetivo de obtener datos sensibles como claves SSH y credenciales de inicio de sesión.