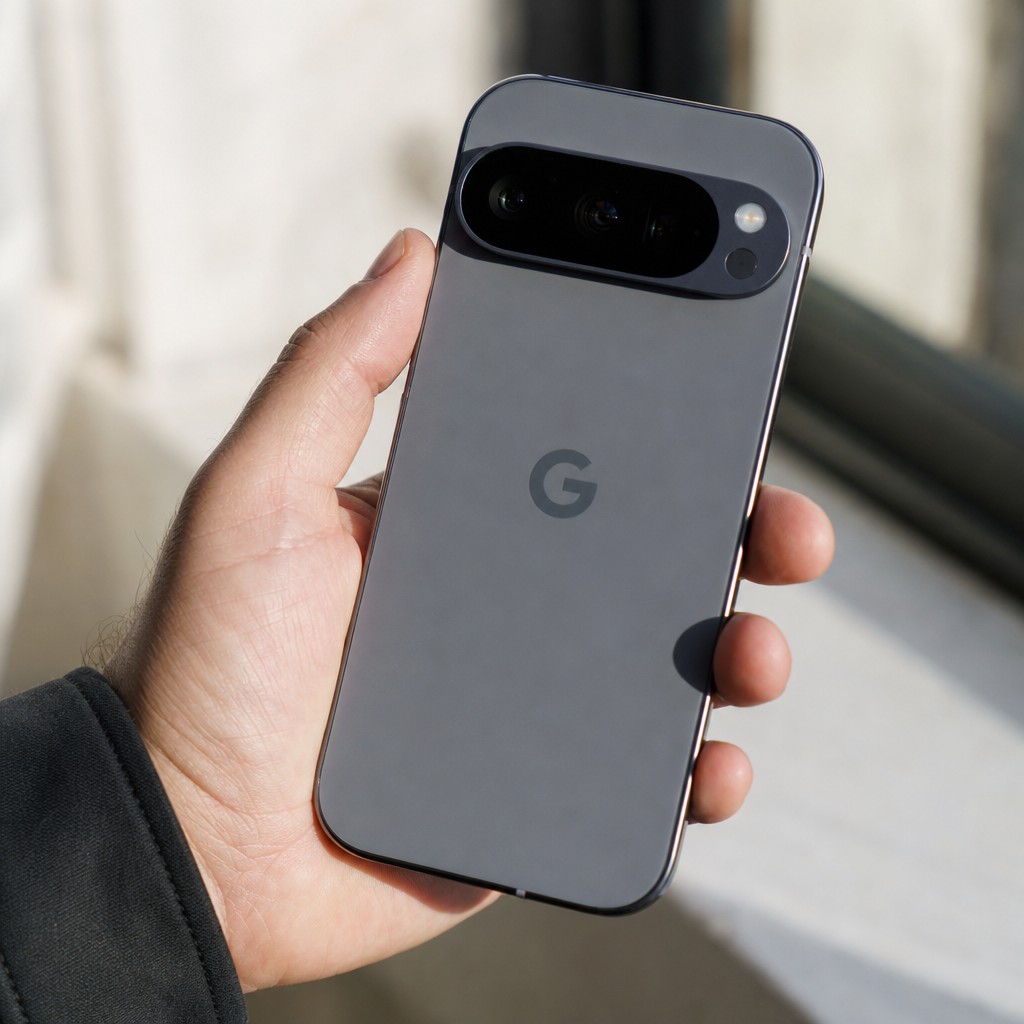
Estados Unidos desarticula herramientas de espionaje chinas, y hackers éticos ganan millones al vulnerar el Pixel 10 de Google
Las autoridades estadounidenses han desarticulado dos sofisticadas herramientas de espionaje chinas que se han utilizado contra infraestructuras críticas en una docena de países, desde universidades taiwanesas hasta aeropuertos japoneses y polacos. Esa misma semana, Google pagó algo más de 5,6 millones de coronas suecas a tres equipos de investigadores de seguridad que encontraron vulnerabilidades graves en el Pixel 10 durante la competición Pwn2Own. El ámbito cibernético evoluciona con rapidez, y la lucha continúa en ambos lados de la barrera.
Hackers estatales encuentran resistencia
Pocas veces se puede ver cómo funciona en la práctica la ciberdefensa. Pero la semana pasada, las autoridades estadounidenses ofrecieron una visión inusualmente clara: dos avanzadas herramientas de hacking vinculadas a la empresa de seguridad china Integrity Technology Group han sido desarticuladas, según informa SecurityWeek.
Las herramientas se llaman MicroScan y FishHub, y juntas constituyen un paquete de ataque completo. MicroScan, una herramienta basada en Python que lleva activa desde 2017 como mínimo, se utilizaba para cartografiar y rastrear las redes de los sistemas objetivo, con ayuda de una botnet construida a partir de una variante del conocido malware Mirai. FishHub tomaba el relevo: permitía a los atacantes acceder a distancia a redes, buscar archivos específicos y robarlos.
La lista de afectados es larga y geográficamente dispersa: una empresa eléctrica estadounidense, aeropuertos japoneses y polacos, organizaciones de infraestructuras taiwanesas y al menos 20 universidades taiwanesas. No se trata de actividad amateur, sino de una recopilación de inteligencia sistemática y respaldada por el Estado contra infraestructuras críticas.
Las autoridades estadounidenses incautaron varios dominios que se usaban para acceder a las herramientas, y las autoridades de Estados Unidos, Reino Unido, Australia, Canadá, Japón, Nueva Zelanda y España han publicado un informe de seguridad conjunto. Se trata de una cooperación internacional inusualmente amplia, y señala que estas amenazas se toman muy en serio mucho más allá de Washington.
Hackers éticos como ángeles guardianes
Mientras los actores estatales libran una batalla por el control en las sombras, otra forma de trabajo de seguridad se desarrolla a la vista de todos, y es al menos igual de importante. El concurso de seguridad Pwn2Own, celebrado en Irlanda, concluyó recientemente con investigadores de seguridad participantes que ganaron más de 12 millones de coronas suecas en premios por revelar fallos de seguridad desconocidos en todo tipo de productos, desde teléfonos móviles hasta servicios en la nube y herramientas de IA.
El objetivo más rentable, con diferencia, fue el Google Pixel 10. Tres equipos independientes ganaron juntos más de 5,6 millones de coronas suecas por vulnerar el teléfono, de forma completamente legal y con la bendición de Google.
El logro más impresionante correspondió al equipo Ikotas Labs. Encadenaron varios fallos de seguridad y consiguieron controlar un Pixel a distancia sin tocarlo físicamente, lo que se conoce como un exploit de ejecución remota completa. Por ello obtuvieron el primer premio íntegro, de 3 millones de coronas suecas. Otros dos equipos recibieron menos: uno de ellos perdió parte de su recompensa porque su método se basaba en una vulnerabilidad ya conocida.
Vale la pena detenerse en lo que esto significa realmente. Estas vulnerabilidades ya existían en tu teléfono. La diferencia está en si las encuentran investigadores bienintencionados que las comunican al fabricante o atacantes respaldados por Estados que las explotan en silencio.
Dos caras de la misma moneda
Es fácil ver estas dos noticias como hechos separados, pero en realidad cuentan la misma historia: la lucha por la seguridad digital se intensifica, y las herramientas de ambos lados son cada vez más sofisticadas.
En el lado ofensivo vemos a actores respaldados por Estados con cajas de herramientas bien financiadas, estrategias a largo plazo y capacidad para operar durante años sin ser detectados. Después de todo, MicroScan ha estado activa desde 2017: ocho años de cartografiado contra infraestructuras críticas.
En el lado defensivo vemos un creciente ecosistema de investigadores de seguridad éticos, colaboraciones internacionales entre autoridades y formatos de competición como Pwn2Own, que en la práctica funcionan como un sistema de incentivos para encontrar y cerrar brechas antes de que se exploten.
La IA desempeña un papel cada vez mayor en ambos bandos. El escaneo automatizado de vulnerabilidades, el reconocimiento de patrones en el tráfico de red y el análisis de código asistido por IA se usan hoy tanto para atacar sistemas como para defenderlos. Esto aumenta la velocidad de todo este juego, y exige cada vez más que la defensa realmente esté a la altura.