Atacantes programaron instalaciones de refrigeración para alcanzar los 50 grados: los ataques de extorsión contra el sector alimentario batieron récord en 2025
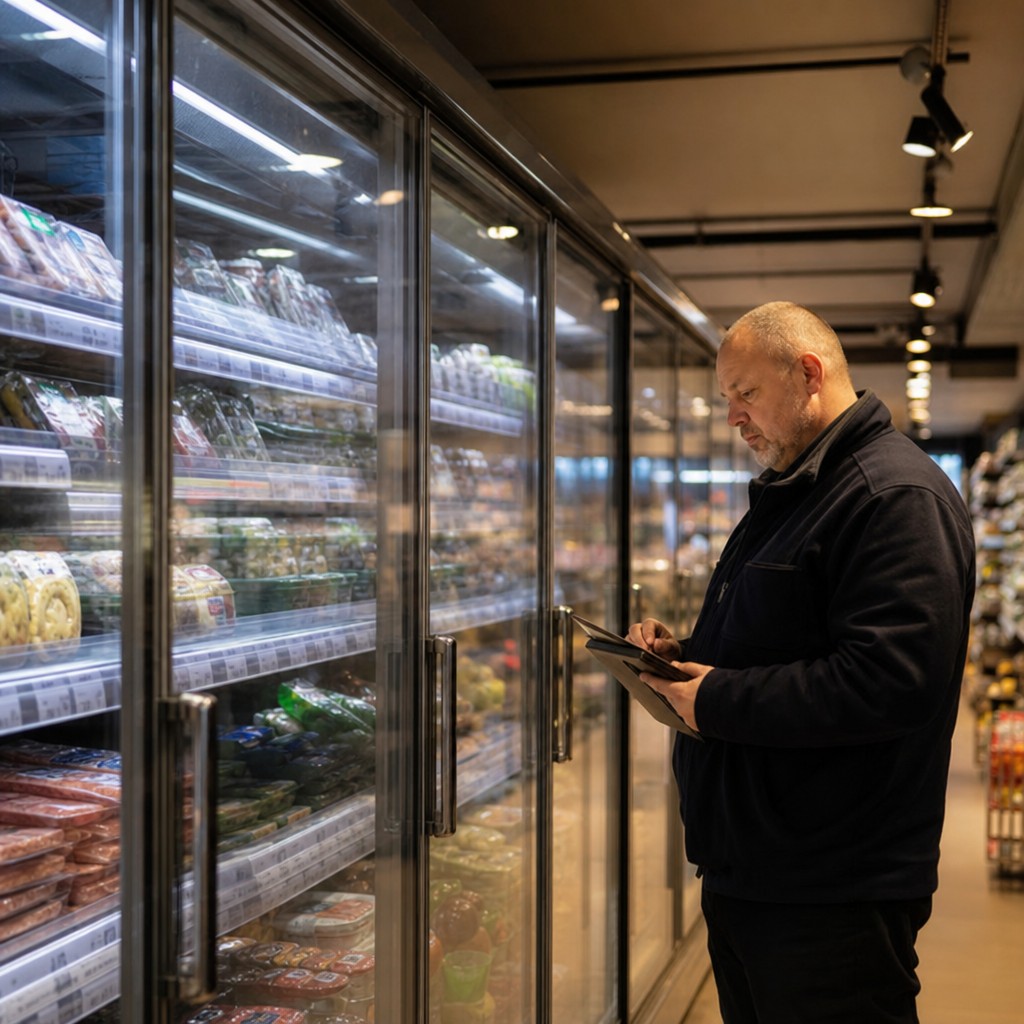
Desconocidos tomaron el control remoto de instalaciones de refrigeración en cientos de supermercados europeos y las programaron para calentar el contenido hasta los 50 grados, durante seis horas, en plena noche, sin que nadie lo notara. Cuando el personal abrió las puertas por la mañana, encontró los alimentos echados a perder. El suceso no es una excepción: los ataques de extorsión contra el sector alimentario alcanzaron niveles récord en 2025, con 265 casos documentados, y los expertos advierten de que la creciente conexión de los sistemas alimentarios los convierte en un objetivo cada vez más vulnerable.
Cuando la vitrina refrigerada se convierte en un riesgo de seguridad
Suena a un escenario de thriller, pero ocurrió de verdad. Desconocidos tomaron el control remoto de instalaciones de refrigeración en cientos de supermercados europeos y las programaron para calentar el contenido, durante seis horas, en plena noche, sin que nadie lo notara. Cuando el personal llegó al trabajo, el daño ya estaba hecho.
Según SecurityWeek, se vieron afectadas tiendas de siete países, con cadenas francesas como Auchan, Carrefour, E.Leclerc, Intermarché y Monoprix en el centro. Solo en Francia se habrían visto afectadas más de 300 tiendas. Dominik Schelcher, director general de Coopérative U, describió lo sucedido como «extremadamente grave y sin precedentes», un ataque contra la condición básica para poder suministrar alimentos frescos a la población.
El punto de entrada técnico fue el sistema de control AK-SM 800A de la empresa danesa Danfoss. Los atacantes aprovecharon fallos de seguridad del equipo conectado a internet y lo programaron para descongelar con una temperatura del producto de 50 grados. Es un ejemplo revelador de lo que ocurre cuando la tecnología operativa, es decir, los sistemas que controlan equipos físicos, se conecta a la red sin una protección suficiente.
Un patrón, no una excepción
Lo que hace que el suceso resulte aún más alarmante es el contexto en el que se inscribe. Según AgFunder News, los ataques de extorsión contra el sector alimentario y agrícola se duplicaron en 2025, con 265 casos documentados, lo que supone un aumento del 29 por ciento respecto al año anterior. Es probable que la cifra real sea mayor, ya que muchos ataques nunca se denuncian.
Los ejemplos de consecuencias devastadoras son concretos y de una magnitud asombrosa:
- UNFI (EE. UU., 2025): Quedaron fuera de servicio los 53 centros de distribución y se vieron afectadas 30 000 tiendas, entre ellas Whole Foods. La pérdida económica se estimó en 350–400 millones de dólares.
- Asahi Group Holdings (Japón, 2025): 30 fábricas sufrieron interrupciones durante meses tras un ataque de extorsión, y podrían haberse filtrado casi dos millones de datos personales.
- JBS Foods (EE. UU./Australia, 2021): 47 instalaciones cerraron durante cinco días, y la empresa pagó 11 millones de dólares en concepto de rescate.
No se trata de ataques contra sistemas de datos abstractos. Son ataques contra lo que mantiene fríos los alimentos, las fábricas en funcionamiento y los estantes llenos.
La digitalización crea nuevos puntos de ataque
Como desarrollador de sistemas, veo aquí un patrón muy conocido: la tecnología se despliega a gran velocidad y la seguridad no llega a tiempo. Las instalaciones de refrigeración, la maquinaria agrícola y los sistemas de distribución se conectan para ser más eficientes y más fáciles de supervisar, y en esencia es un avance positivo. La monitorización remota de las cadenas de frío reduce el desperdicio de alimentos, optimiza el consumo de energía y permite detectar fallos más rápido. Pero cada dispositivo conectado es también un posible punto de entrada.
El problema es que el equipo industrial suele diseñarse con una vida útil prevista de 15–20 años, mientras que la amenaza cambia en cuestión de meses. El software obsoleto en sistemas de control que nunca estaban pensados para estar conectados a internet es una combinación peligrosa, y precisamente esa combinación fue la que se aprovechó en este caso.
Una amenaza para la sociedad que afecta a todos
Los ciberataques contra el sector financiero o las autoridades públicas suelen percibirse como algo lejano para el ciudadano de a pie. Pero un ataque que echa a perder alimentos refrigerados en cientos de tiendas, o que paraliza las redes de distribución de productos de consumo diario, se siente de una forma completamente distinta. Es un ataque contra una de las funciones más básicas de una sociedad moderna: el acceso a alimentos seguros y disponibles.
Es hora de que el sector alimentario trate la ciberseguridad con la misma seriedad que la seguridad alimentaria. Hoy en día, ambas van de la mano.